Поддельные встречи в календаре: мошенники нацелились на аккаунты Microsoft
Приглашение на совещание в рабочем календаре — привычное дело, и мало кто его проверяет. Именно на эту привычку и рассчитывают мошенники.
Сейчас они массово рассылают поддельные приглашения на встречи, чтобы выманить у людей логины и пароли от аккаунтов Microsoft.
Разбираемся, как распознать опасность и что делать, если вы уже попались.
Читайте также: 49 отелей в Германии под угрозой взлома — туристов предупреждают о мошенничестве.
Поддельные встречи в календаре: мошенники нацелились на аккаунты Microsoft
Израильская компания по кибербезопасности Check Point с 25 сентября фиксирует резкий рост числа фишинговых писем с фальшивыми приглашениями в календарь.
Этот способ обмана уже получил отдельное название — «кэлишинг» (от английских слов calendar — «календарь» и phishing — «фишинг»). Только у своих клиентов Check Point обнаружила больше 300 тысяч таких писем, разосланных по более чем 40 тысячам организаций.
Выглядит это так: в письме лежит файл .ics (стандартный формат приглашения в календарь) либо ссылка на якобы совещание, например в Teams. Человек нажимает — и попадает на поддельную страницу входа Microsoft, которая выглядит почти как настоящая.
Там его просят ввести логин и пароль. Если он это сделает, данные уйдут прямо мошенникам.
Отдельно стоит отметить: никакой уязвимости в программах злоумышленникам не нужно. Они используют обычные функции календаря, чтобы почти незаметно добавлять свои «встречи» в чужие календари. Кстати, похожая волна фальшивых приглашений уже была в 2021 году — так что схема не новая, но сейчас она работает особенно массово.
Поддельные встречи в календаре: опасность касается не только Outlook
По данным Check Point, нынешняя волна сильнее всего бьёт по сотрудникам, которые работают с Outlook и Teams. Но, как предупреждает Центр защиты прав потребителей (VZ), рискуют и пользователи Thunderbird, Apple Календаря и Google Календаря — то есть схема работает практически в любом календарном приложении.
Маскируются такие «встречи» по-разному: под счёт на оплату, предупреждение о безопасности или уведомление о доставке посылки. Помимо ссылок в них часто указывают номера телефонов.
Если позвонить по такому номеру, мошенники попросят назвать пароли или банковские данные либо убедят установить вредоносную программу. Об этом предупреждает IT-отдел американского Фордемского университета.
Читайте также: В Германии мошенники крадут пароли через фальшивые встречи в календаре.
Поддельные встречи в календаре: как правильно реагировать на подозрительное приглашение на компьютере
Если вам пришло приглашение на встречу по электронной почте, вот что советуют делать.
Что делать, если в календаре появилась чужая встреча:
- Не отвечайте. Не нажимайте «Принять», «Отклонить» или «Возможно». Любая реакция сообщает мошенникам, что ваш адрес почты активен и используется.
- Проверьте ссылку. Наведите на неё курсор мыши, не кликая. Так вы увидите, куда она ведёт на самом деле.
- Уточните у отправителя. Позвоните ему по уже известному вам номеру телефона — ни в коем случае не по номеру из приглашения.
- Заходите в сервисы Microsoft сами. Используйте собственную закладку в браузере, а не ссылку из письма.
- Сообщите и удалите. В Outlook отметьте письмо как фишинг и удалите встречу. Если Outlook спросит, отправлять ли ответ организатору, выберите «Нет».
Что делать, если уже ввели пароль на подозрительной странице?
Если вы всё-таки ввели свои данные на сомнительном сайте, сразу же смените пароль — но только напрямую в самом сервисе, а не по ссылке из приглашения. Обязательно поменяйте пароль и во всех остальных аккаунтах, где использовался тот же самый.
Если речь идёт о рабочем аккаунте, лучше всего сразу сообщить в IT-отдел компании — так советует фактчекинговый портал Mimikama.
Чем быстрее вы это сделаете, тем меньше ущерб.
Читайте также: В Германии распространяется мошенничество с требованием денег за лечение.
Поддельные встречи в календаре: настройки защиты для iPhone и Android
Фальшивые встречи попадают и в календарь на телефоне. К счастью, это можно ограничить несколькими настройками. Владельцам iPhone Центр защиты прав потребителей рекомендует отключить автоматическое предложение встреч из писем.
Пошаговая инструкция для iPhone:
- Откройте «Настройки».
- Перейдите в «Приложения», затем в «Календарь».
- Выберите «Siri и Поиск».
- Отключите пункты «Показывать в приложении» и «Предлагать приложение».
- Дополнительно проверьте, не подключены ли к календарю нежелательные подписки, и удалите их.
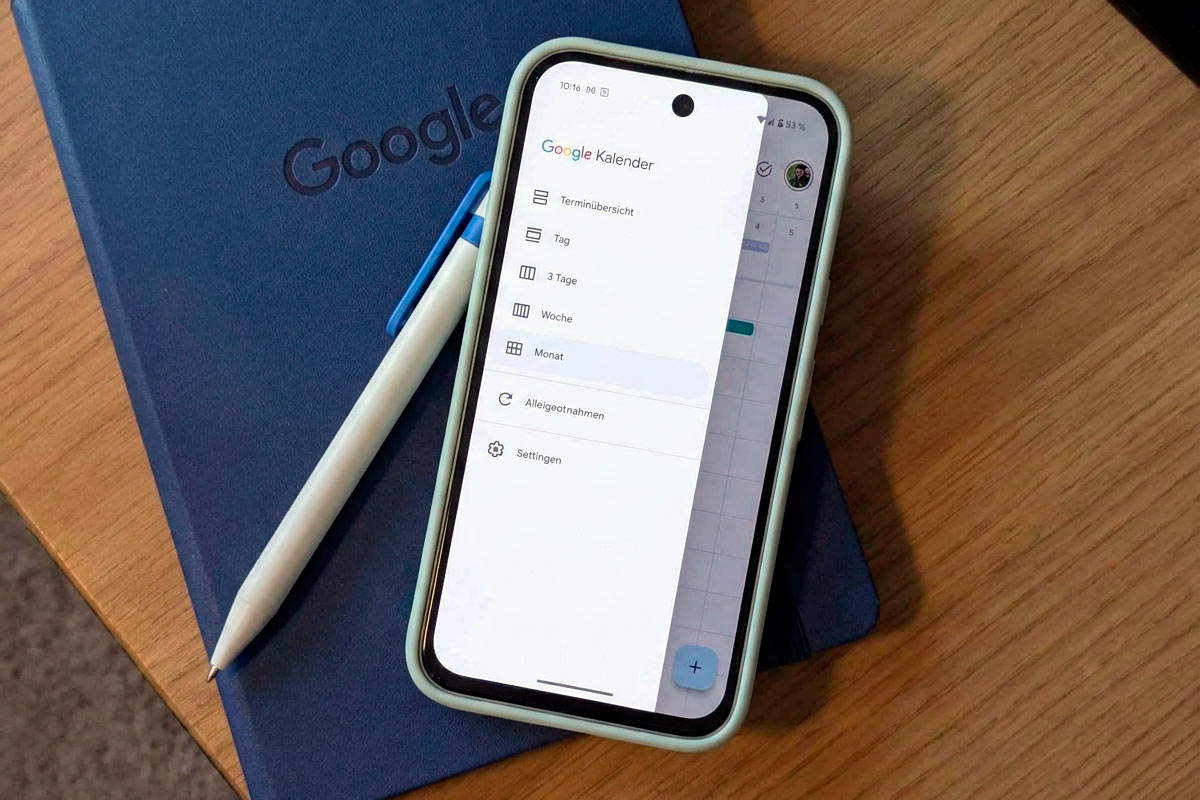
Пользователям Android с Google календарём стоит настроить, чтобы автоматически добавлялись только приглашения от знакомых отправителей.
Пошаговая инструкция для Android с Google:
- Откройте приложение Google Календарь.
- Вверху слева нажмите на меню с тремя полосками и выберите «Настройки».
- Перейдите в «Общие», затем в «Добавление приглашений» и выберите «Добавлять приглашения в мой календарь».
Читайте также: Мошенники в Германии рассылают фейковые письма от PayPal в октябре 2026 года.
Открывайте «Только если отправитель известен»
Отправитель считается известным, если он есть в ваших контактах, относится к вашему рабочему месту или учебному заведению либо вы уже раньше с ним контактировали.
Есть и более строгий вариант — «После того, как я отвечу на приглашение по электронной почте». Кроме того, чужие календари можно скрыть в меню с тремя полосками, сняв галочку. Учтите, что меню может выглядеть по-разному в зависимости от производителя телефона.
И важное для обеих систем: уже добавленные спам-встречи останутся в календаре даже после изменения настроек. Их придётся удалить вручную — и ни в коем случае не отвечать на них.
Читайте также: Новая схема мошенничества с PayPal в Германии в октябре 2026 года.

Последние новости