ЕС ужесточает правила кибербезопасности для умных дверных замков
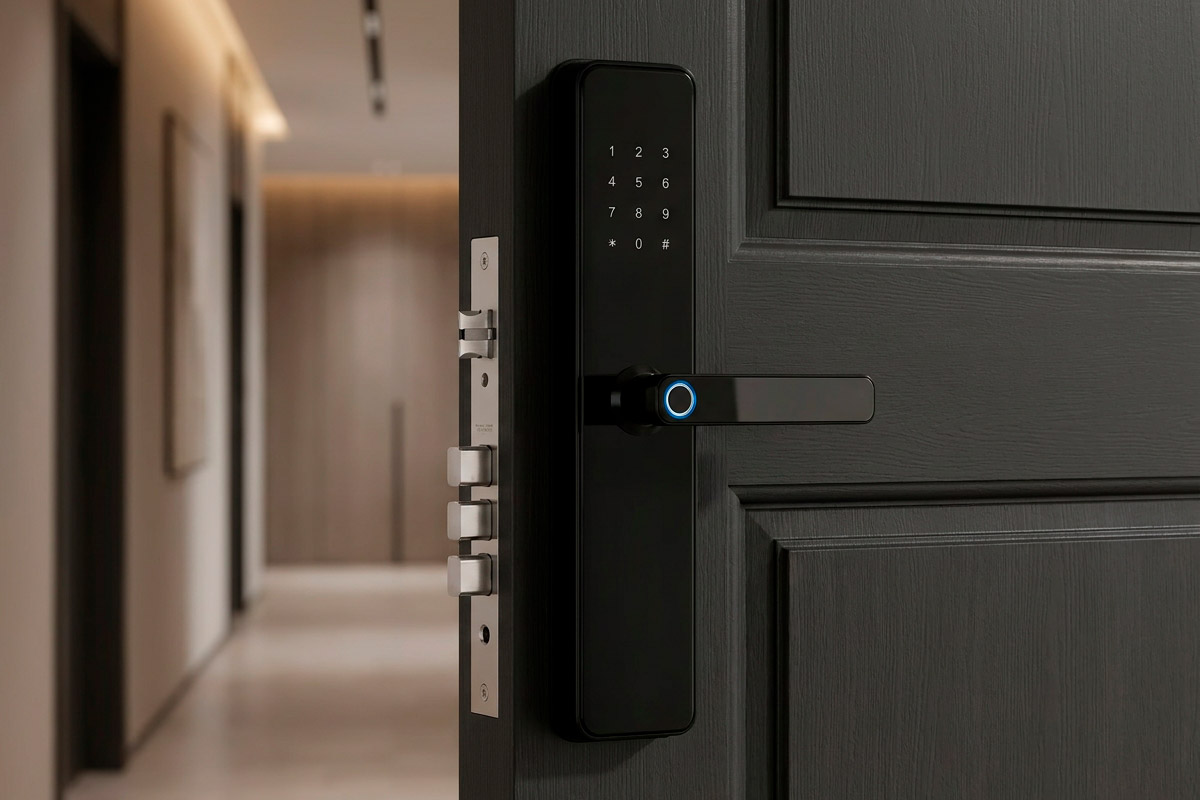
ЕС ужесточает правила кибербезопасности для умных дверных замков — и вот что важно знать покупателям в Германии.
С сентября в Европейском союзе начал действовать новый закон о кибербезопасности. Он касается не только компьютеров и гаджетов, но и вполне обычных вещей — например, электронных дверных замков, которые открываются через приложение, Wi-Fi или отпечаток пальца.
Если у вас дома стоит такой замок, стоит разобраться, что меняется и чего ждать дальше.
Читайте также: Защитят ли европейцев новые правила ЕС об искусственном интеллекте?.
ЕС ужесточает правила кибербезопасности для умных дверных замков
Что такое Cyber Resilience Act и зачем он нужен? Cyber Resilience Act (CRA) — это новый регламент ЕС, главная цель которого — сделать цифровые устройства более защищёнными от кибератак. Важная особенность: этот закон действует сразу во всех странах Евросоюза, без необходимости принимать отдельные национальные законы. Совет и парламент ЕС приняли его ещё в октябре 2024 года, а теперь он внедряется поэтапно.
Суть закона проста: производители обязаны думать о безопасности с самого начала. Это принцип «Secure-by-Design» — то есть устройство должно быть защищённым уже на этапе разработки. Кроме того, продукты должны выходить на рынок с безопасными настройками по умолчанию.
Например, больше не должно быть устройств, которые продаются со слабым стандартным паролем вроде «1234».
Почему электронные замки попали под действие закона?
CRA распространяется на все «продукты с цифровыми элементами», которые продаются в ЕС. Это не только ноутбуки, но и умные лампочки, роботы-пылесосы, смарт-часы, подключённые игрушки и шлюзы умных счётчиков. Главный критерий — может ли устройство подключаться к другому устройству или к сети.
Умные дверные замки (Smart Locks) почти всегда подключаются к смартфону или домашней сети — через приложение, Wi-Fi, Bluetooth или Zigbee. Именно поэтому они считаются классическим примером устройства, на которое распространяется новый закон.
А вот обычный механический замок без цифровых компонентов под действие CRA не попадает.
Читайте также: Новая волна мошенничества в WhatsApp: теперь и в Германии.
ЕС ужесточает правила кибербезопасности для умных дверных замков: что уже изменилось с 11 сентября 2026 года?
С 11 сентября 2025 года для производителей подключённых устройств введена обязанность сообщать об уязвимостях.
Если компания обнаруживает активно используемую уязвимость или серьёзный инцидент безопасности, она должна сообщить об этом через центральную платформу. Эту платформу, CRA Single Reporting Platform, поддерживает Европейское агентство по кибербезопасности ENISA.
Для покупателей это означает больше прозрачности. Когда об уязвимости становится известно, власти и производители могут быстрее отреагировать, а пользователи — быстрее получить обновление или предупреждение. Независимо от замка, гражданам всё же не стоит забывать запирать входную дверь.
Что будет с новыми умными замками с декабря 2027 года
С 11 декабря 2027 года все требования Cyber Resilience Act начнут действовать в полном объёме. Это значит, что новые электронные дверные замки можно будет продавать только при условии, что они соответствуют минимальным требованиям кибербезопасности. Знак CE, который хорошо знаком покупателям, будет дополнен областью кибербезопасности.
Кроме того, производители обязаны предоставлять обновления безопасности в течение всего периода поддержки. Обычно он составляет около пяти лет и зависит от ожидаемого срока службы устройства.
Производитель должен чётко сообщать, как долго он будет поддерживать конкретную модель замка.
Читайте также: Замена счётчиков отопления в Германии: кто заплатит и что изменится до конца года.
ЕС ужесточает правила кибербезопасности для умных дверных замков: на что обращать внимание при покупке?
Федеральное ведомство по безопасности в информационной технике (BSI) советует уже при покупке позаботиться о собственной безопасности.
Вот основные рекомендации:
- Проверяйте, какой срок поддержки заявлен и будут ли регулярные обновления.
- Сразу после установки меняйте стандартные пароли.
- Включайте двухфакторную аутентификацию или passkeys, если устройство их поддерживает.
- Устанавливайте обновления прошивки сразу, не откладывая.
- Будьте особенно осторожны со старыми умными замками, которые больше не поддерживаются.
Эти меры не заменяют требования CRA, но хорошо их дополняют. BSI также рекомендует защищать домашний роутер и внимательно проверять ссылки и вложения в сообщениях.
А в следующем году в Германии начнёт действовать ограничение на оплату наличными для всех граждан.
Читайте также: В Германии снова участились случаи мошенничества у двери.
Нужно ли менять уже установленный замок?
Нет, паниковать не стоит. Никому не нужно менять механический замок из-за нового закона. Уже установленный электронный замок тоже не обязательно заменять. CRA в первую очередь обращён к производителям и определяет, каким требованиям должны соответствовать новые продукты.
При этом владельцы существующих умных замков всё равно выигрывают. Новая обязанность сообщать об уязвимостях действует уже сейчас и делает рынок более прозрачным.
В долгосрочной перспективе это, скорее всего, повысит общий уровень безопасности сетевых дверных замков — и это хорошая новость для всех.
Читайте также: Какие пароли чаще всего подвергаются утечке в Германии.

Последние новости